



התחזו לאמריקאים והשיגו משרות בארה"ב: האיש שסיפק את זהותו עלול לשבת 20 שנה בכלא
ג'ון אלן קרל הבן, בן 62 מווירג'יניה, החזיק בסיווג ביטחוני סודי ביותר ועבד אצל קבלן של ממשלת ארצות הברית. במקביל הוא אפשר לאנשים מחוץ למדינה להשתמש בזהותו ובזהות גנובה כדי להתקבל למשרות בחברות אמריקאיות, וקיבל לביתו מחשבים שאליהם התחברו עובדים מעבר לים. תשע הצעות עבודה הושגו במסגרת ההונאה, הקשורה לשיטה שבה משטר צפון קוריאה עוקף סנקציות ומגייס כספים. כעת הוא הודה באשמה ועלול להישלח ל-20 שנות מאסר
האזינו לכתבה זו
התחזו לאמריקאים והשיגו משרות בארה"ב: האיש שסיפק את זהותו עלול לשבת 20 שנה בכלא
10.30.2026 19:00
סוכנויות הידיעות
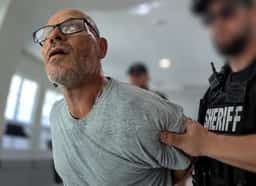
ג'ון אלן קרל הבן נראה, לפחות על הנייר, כמו אדם שהממשל האמריקאי יכול לבטוח בו. בן 62, תושב גיינסוויל שבווירג'יניה, הועסק אצל קבלן ביטחוני של ממשלת ארצות הברית והחזיק בסיווג ביטחוני מהגבוהים ביותר, כזה המאפשר גישה למידע סודי ביותר ולחומר מודיעיני רגיש במיוחד. אלא שבמקביל לעבודתו הרגישה, האיש שקיבל את אמון מערכת הביטחון האמריקאית השתתף בתוכנית הונאה שאפשרה לאנשים מחוץ לארצות הברית להתחזות לעובדים אמריקאים ולהתקבל למשרות בחברות במדינה.
הרשמה לקבלת הניוזלטר היומי ועדכונים חשובים
Phone
ביום רביעי, 28 באוקטובר, הודה קרל בבית המשפט הפדרלי באלכסנדריה בקשירת קשר לביצוע הונאה אלקטרונית. הודאתו חושפת כיצד שיטה פשוטה יחסית, המבוססת על גניבת זהויות ועבודה מרחוק, הפכה לכלי מרכזי במערך רחב יותר שבאמצעותו מנסה משטר צפון קוריאה להכניס כספים לקופתו ולעקוף את הסנקציות הכלכליות שהוטלו עליו.
לפי מסמכי בית המשפט, בין יוני לאוגוסט 2025 אפשר קרל לאנשים זרים להשתמש בזהותו האמיתית כדי להגיש מועמדות למשרות עבודה מרחוק בחברות אמריקאיות. במקביל השתתף בשימוש בזהותו הגנובה של אדם שלישי, שלא היה שותף לתוכנית.
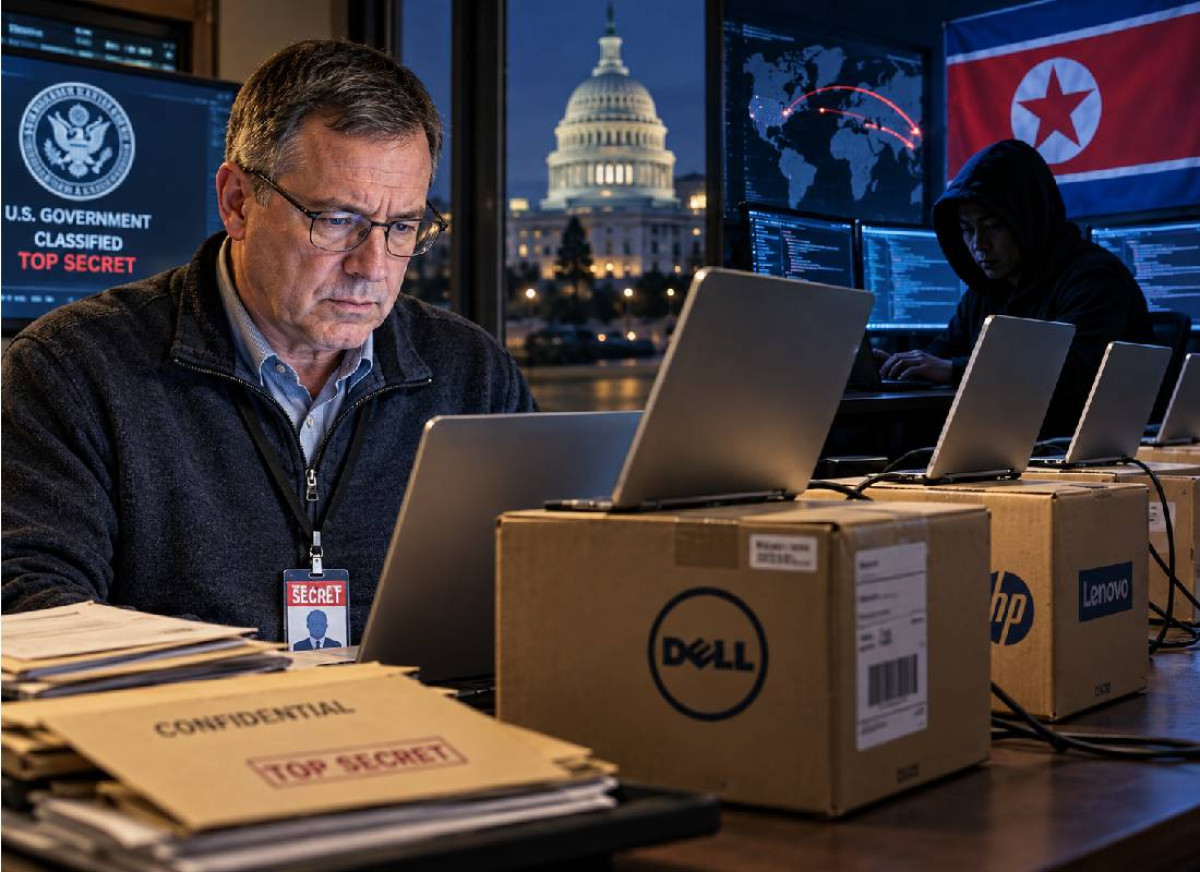
ההונאה לא הסתכמה במילוי טפסי מועמדות כוזבים. כאשר החברות השתכנעו שהן עומדות להעסיק עובדים אמריקאים ושלחו מחשבים ניידים לכתובת המקומית שסופקה להן, המחשבים הגיעו לביתו של קרל בגיינסוויל. במקום להעביר אותם לעובדים המתגוררים בארצות הברית, הוא אפשר לאנשים שנמצאו מחוץ למדינה להתחבר אליהם מרחוק.
כך נוצר מצג שווא משכנע במיוחד: מבחינת החברה המעסיקה, המחשב נמצא בארצות הברית, העובד רשום תחת זהות אמריקאית והמערכת עשויה לזהות חיבור המגיע ממחשב שהונפק כדין לעובד. בפועל, מי שהפעיל את המחשב יכול היה לשבת אלפי קילומטרים משם.
לפי מסמכי בית המשפט, בין יוני לאוגוסט 2025 אפשר קרל לאנשים זרים להשתמש בזהותו האמיתית כדי להגיש מועמדות למשרות עבודה מרחוק בחברות אמריקאיות. במקביל השתתף בשימוש בזהותו הגנובה של אדם שלישי, שלא היה שותף לתוכנית.
באמצעות זהותו של קרל והזהות הנוספת שנגנבה הצליחה הרשת להשיג תשע הצעות עבודה מחברות אמריקאיות. בין החברות שנפגעו היו גם קבלנים של ממשלת ארצות הברית, עובדה שהופכת את הפרשה לרגישה במיוחד מבחינה ביטחונית.
משרד המשפטים לא פרסם את שמות החברות שנפגעו, לא פירט אילו משרות הוצעו ולא קבע שכל תשע ההצעות הסתיימו בהעסקה בפועל. הוא גם לא מסר מה היה הסכום שקרל קיבל עבור חלקו בהונאה.
הפרט החריג ביותר בפרשה הוא הסיווג הביטחוני של קרל. בתקופה שבה השתתף בתוכנית הוא החזיק בסיווג סודי ביותר, נוסף על הרשאה לגישה למידע מודיעיני המחייב הגבלות מיוחדות. מדובר ברמת אמון גבוהה המוענקת לאנשים העוברים הליכי בדיקה ביטחוניים מקיפים.
עם זאת, חשוב להדגיש כי בהודעת משרד המשפטים אין קביעה שקרל העביר מידע מסווג לגורמים זרים, ואין טענה שהמחשבים שקיבל לביתו הכילו מסמכים ביטחוניים סודיים. האישום שבו הודה נוגע להונאה אלקטרונית, ולא לריגול או למסירת סודות מדינה.
אבל עצם מעורבותו של אדם בעל הרשאות כאלה בתוכנית ההונאה מעוררת שאלות נוקבות על מנגנוני הבקרה של קבלנים ביטחוניים ועל יכולתן של חברות לזהות מי באמת עובד עבורן כאשר העבודה מתבצעת מרחוק.
הפרשה משתלבת בתופעה רחבה יותר שמעסיקה בשנים האחרונות את האף-בי-איי, משרד המשפטים ורשויות הביטחון האמריקאיות. לפי הממשל בוושינגטון, צפון קוריאה מפעילה אלפי עובדים מיומנים בתחום המחשבים, המנסים להתקבל למשרות בחברות מערביות באמצעות זהויות בדויות או גנובות.
העובדים האלה אינם נדרשים בהכרח לפרוץ למערכות המחשוב של החברות. לעיתים הם פשוט מגישים קורות חיים, עוברים ראיונות עבודה ומתקבלים למשרות בשכר גבוה, תוך שהם מסתירים את זהותם האמיתית ואת מקום מגוריהם.
מבחינת החברה המעסיקה, מדובר במתכנת, מפתח תוכנה או מומחה מחשבים בעל ניסיון מקצועי, שמתגורר בארצות הברית ומבצע את עבודתו מהבית. אלא שבמקרים שנחשפו, האדם שמקבל בפועל גישה למערכות החברה נמצא מעבר לים ופועל כחלק מרשת הקשורה למשטר הצפון קוריאני.
לפי משרד המשפטים, משטר פיונגיאנג מפעיל את המערך הזה כדי לעקוף סנקציות בינלאומיות ולייצר הכנסות במטבע זר. חלק ניכר מהמשכורות שמתקבלות מהחברות האמריקאיות מועבר, על פי הרשויות, לגורמים בשליטת המדינה ומשמש בין היתר למימון תוכניות הנשק שלה.
במילים אחרות, חברה אמריקאית שחושבת כי היא משלמת משכורת לעובד מחשבים מקומי עלולה לגלות שכספה הועבר בסופו של דבר למנגנון המקושר לאחת המדינות הנתונות לסנקציות המחמירות ביותר בעולם.
כדי שהשיטה תפעל נדרשים לעיתים שותפים מקומיים. אנשים המתגוררים בארצות הברית מספקים כתובות מגורים, מסייעים בפתיחת חשבונות, מקבלים משלוחי מחשבים ומאפשרים לעובדים הזרים להתחבר למכשירים מרחוק. בתמורה הם מקבלים תשלום עבור שירותיהם.
הרשויות האמריקאיות מכנות חלק מהמתקנים האלה "חוות מחשבים ניידים". לעיתים מדובר בבית פרטי רגיל שבו מרוכזים מחשבים רבים, שכל אחד מהם שייך לחברה אמריקאית אחרת. האנשים המפעילים אותם מחוץ לארצות הברית יכולים להציג פעילות הנראית כאילו היא מתבצעת ממיקום מקומי.
בחודש יוני 2025 הודיע משרד המשפטים על מבצע אכיפה רחב שבמסגרתו נערכו חיפושים ב-29 חוות מחשבים חשודות ב-16 מדינות בארצות הברית. הרשויות תפסו כ-200 מחשבים, חשבונות פיננסיים ואתרי אינטרנט ששימשו, לפי החשד, לביצוע ההונאות.
באותו מבצע נחשפו רשתות שלפי מסמכי האישום הצליחו להשיג משרות ביותר ממאה חברות אמריקאיות. חלקן השתמשו בזהויות של יותר מ-80 אזרחים אמריקאים, ובמקרים מסוימים השיגו העובדים הזרים גישה למידע רגיש של המעסיקים, לרבות טכנולוגיה ביטחונית הכפופה למגבלות יצוא.
במקרה אחד שתיארו הרשויות, עובד שפעל מחוץ לארצות הברית קיבל גישה בלתי מורשית לקבצים של קבלן ביטחוני בקליפורניה, שפיתח ציוד וטכנולוגיות המבוססים על בינה מלאכותית. מדובר בפרשה נפרדת מזו של קרל, אך היא ממחישה את הסיכונים האפשריים כאשר עובד המסתיר את זהותו מקבל גישה למערכות של חברה רגישה.
גם החודש, ב-13 באוקטובר, הודיע משרד המשפטים על פעולות אכיפה נוספות נגד רשתות של עובדי מחשבים צפון קוריאנים. במסגרתן הוגשו כתבי אישום, בוצעו מעצרים ונתפסו כ-187 מכשירי מחשוב בטקסס. לפי הרשויות, הרשתות שנחקרו פגעו ביותר מ-70 חברות אמריקאיות.
היקף התופעה מדאיג במיוחד משום שעבודה מרחוק הפכה לחלק בלתי נפרד משוק התעסוקה האמריקאי מאז מגפת הקורונה. חברות רבות מגייסות עובדים באמצעות ראיונות וידאו, מעבירות להם מחשבים בדואר ומאפשרות גישה מרחוק למערכות שלהן. אותה גמישות שמאפשרת להעסיק עובדים מכל מקום עלולה לשמש גם אנשים המבקשים להסתיר את זהותם.
הסכנה אינה מוגבלת לגניבת משכורות. עובד שקיבל הרשאות גישה למערכות פנימיות יכול, בהתאם לתפקידו, להיחשף למסמכים עסקיים, קוד תוכנה, פרטי לקוחות ולעיתים גם למידע טכנולוגי רגיש. לכן חברות ביטחוניות, מוסדות פיננסיים וחברות טכנולוגיה נדרשות לבחון לא רק את כישוריו של המועמד אלא גם את זהותו ואת מיקומו האמיתי.
החקירה נגד קרל נוהלה בשיתוף אנשי האף-בי-איי ואנשי המחלקה לביטחון לאומי במשרד המשפטים. השופט הפדרלי מייקל נחמנוף קיבל את הודאתו באשמה, וגזר הדין נקבע ל-28 בינואר 2027.
קרל צפוי לעונש מרבי של 20 שנות מאסר, אולם זהו העונש המקסימלי הקבוע בחוק ולא תחזית לעונש שיוטל עליו בפועל. בית המשפט יקבע את העונש בהתאם לנסיבות האישיות, להסדר הטיעון ככל שקיים ולהנחיות הענישה הפדרליות.
בינתיים, הפרשה בווירג'יניה מספקת דוגמה חריגה במיוחד לאופן שבו מערכת הביטחון האמריקאית יכולה להיתקל באיום המגיע דווקא מתוך שוק העבודה האזרחי. אדם שהורשה להיחשף לסודות הרגישים ביותר של ארצות הברית סייע לזרים להתחזות לעובדים אמריקאים ולהכניס מחשבים של חברות לתוך רשת גישה מרחוק.
הוא לא נזקק, לפי כתב האישום שבו הודה, לפריצה מתוחכמת או למבצע ריגול מסורתי. די היה בזהות אמריקאית, בכתובת מגורים בווירג'יניה ובמחשבים שנשלחו בדואר.
וזו אולי האזהרה המדאיגה ביותר העולה מהפרשה: בעידן שבו אדם יכול לעבוד בחברה אמריקאית מבלי להיכנס אפילו פעם אחת למשרדיה, גם מי שנמצא בצדו השני של העולם עלול להיראות למעסיק כמו עובד שיושב בחדר