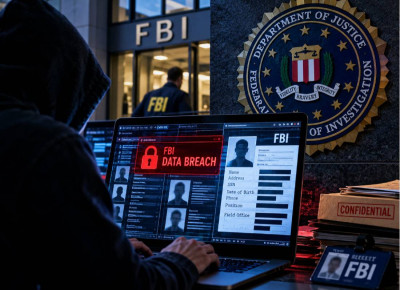
פרצו לאפ.בי.איי וגנבו את הזהויות של הסוכנים: שמות, כתובות, מספרי ביטוח לאומי ויחידות מודיעין נחשפו
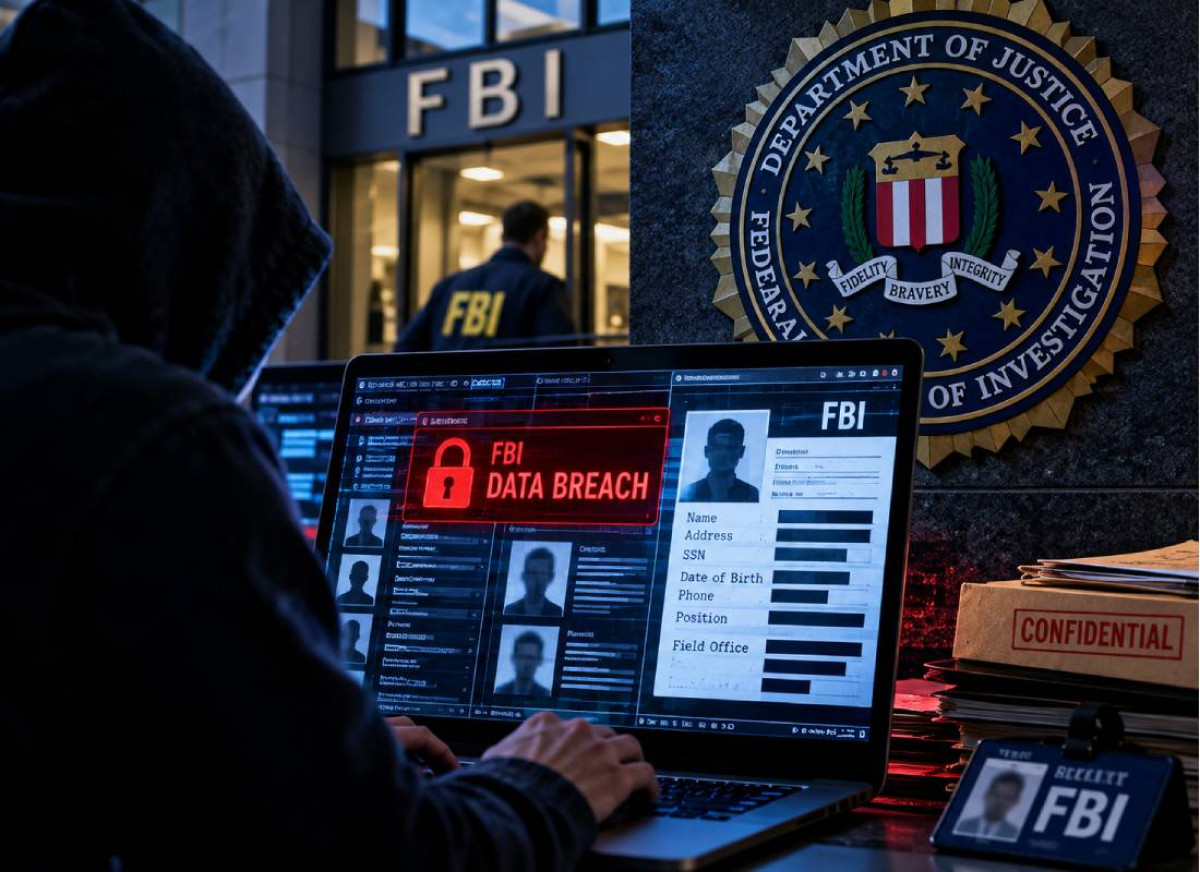
קבוצת ההאקרים ShinyHunters טוענת כי חדרה לפורטל הגיוס של הבולשת וגנבה מאגר עצום של מידע על עובדים בהווה ובעבר. רויטרס הצליחה לאמת חלק מהפרטים, ובהם אנשי FBI העוסקים בסין, רוסיה, איראן, חיזבאללה, מודיעין אנושי ומבצעים חשאיים. הבולשת מאשרת כי היא חוקרת את האירוע, אך עדיין אינה יודעת אם החדירה הייתה למערכות שלה או לספק חיצוני.
האזינו לכתבה זו
פרצו לאפ.בי.איי וגנבו את הזהויות של הסוכנים: שמות, כתובות, מספרי ביטוח לאומי ויחידות מודיעין נחשפו
23.09.2026 15:00
0:00 / 0:00
09.23.2026 15:00
סוכנויות הידיעות
אחד מגופי אכיפת החוק החזקים בעולם בודק כיצד הפך בעצמו לקורבן של מתקפת סייבר שעלולה לחשוף לא רק מידע אישי של אלפי עובדים, אלא גם פרטים על המשימות הרגישות ביותר שלהם. קבוצת ההאקרים ShinyHunters טוענת כי פרצה למערכת הקשורה לפורטל הגיוס של ה־FBI וגנבה מידע על מספר גדול מאוד של עובדים בהווה ובעבר, לצד אנשים שהגישו בקשות עבודה לבולשת. ה־FBI אישר ביום רביעי כי הוא חוקר את האירוע.
שלח
הרשמה לקבלת הניוזלטר היומי ועדכונים חשובים
Phone
שלח
הפרטים שמתגלים כעת חמורים הרבה יותר מאשר שמות וכתובות דואר אלקטרוני. לפי בדיקה עצמאית שערכה רויטרס, קובץ לדוגמה שהעבירה קבוצת ההאקרים כולל שמות מלאים, כתובות מגורים, מספרי טלפון, תאריכי לידה, מספרי Social Security, פרטי אנשי קשר לשעת חירום וכן מידע על היחידות והתפקידים של עובדי FBI. במקרים מסוימים מופיעים גם שמות של יחידות העוסקות בריגול סיני, מודיעין רוסי, קרטלי סמים, איראן, חיזבאללה, האזנות ומודיעין אנושי.
לפי בדיקה עצמאית שערכה רויטרס, קובץ לדוגמה שהעבירה קבוצת ההאקרים כולל שמות מלאים, כתובות מגורים, מספרי טלפון, תאריכי לידה, מספרי Social Security, פרטי אנשי קשר לשעת חירום וכן מידע על היחידות והתפקידים של עובדי FBI. במקרים מסוימים מופיעים גם שמות של יחידות העוסקות בריגול סיני, מודיעין רוסי, קרטלי סמים, איראן, חיזבאללה, האזנות ומודיעין אנושי.
הקובץ שנבדק כולל כ־5,000 שורות, אך ההאקרים טוענים כי מדובר רק בדוגמה קטנה מתוך מאגר עצום בהרבה, בהיקף של שניים עד שלושה טרה־בייט. רויטרס לא הצליחה לאמת את המאגר כולו, אך הצליחה לבדוק באופן עצמאי פרטים של יותר מ־22 בני אדם ולהשוות אותם לרישומי אשראי, מסמכים ציבוריים ומידע שהופיע בעבר בדליפות אחרות. בחלק מהמקרים נמצאה התאמה בין המידע שבקובץ לבין פרטים פומביים על עובדי הבולשת.
ה־FBI מסר כי הוא מודע לטענות על פגיעה בפורטל FBIJobs.gov ועל האפשרות שמידע אישי מזהה של עובדים נחשף. הבולשת הדגישה כי בשלב זה עדיין לא ברור היכן בדיוק התרחשה החדירה, ואם ההאקרים הצליחו להיכנס למערכת של ה־FBI עצמו או למערכת של חברה חיצונית המספקת שירותים לפורטל הגיוס. "אנחנו חוקרים את העניין באופן פעיל ואגרסיבי", מסרה הבולשת, והוסיפה כי היא עובדת עם הספקים החיצוניים כדי לצמצם את הסיכון.
האתר FBIJobs.gov, המשמש מועמדים למשרות בבולשת, היה בלתי זמין לפחות בחלק מיום רביעי. גם פורטל נפרד המשמש מועמדים לתפקידי סוכן מיוחד הושבת. לפי ה־Washington Post, הנהלת ה־FBI שלחה לעובדים תזכיר פנימי ובו פרטים על החשד לפריצה והמלצות לנקוט צעדים להגנה על המידע האישי שלהם.
החשש הגדול אינו רק מגניבת זהות. אם המידע אכן אמיתי ועדכני, הוא עלול לאפשר לממשלות זרות, לארגוני פשיעה ולגורמים עוינים לזהות אנשי FBI העוסקים נגדם באופן ישיר. בקובץ שנבדק נמצאו, בין היתר, 14 עובדים הקשורים לפעילות נגד סין, תשעה בעלי תפקידים הקשורים לרוסיה ושלושה שעוסקים בענייני איראן או חיזבאללה. בנוסף הופיעו עובדים ביחידות העוסקות בהאזנות, מעקב אלקטרוני, גישה חשאית ומבצעים טכניים סמויים.
עוד 11 עובדים זוהו בקובץ כמי שעוסקים ב־HUMINT, מודיעין אנושי. מדובר באחד התחומים הרגישים ביותר בעולם המודיעין, משום שהוא כולל עבודה עם מקורות אנושיים ולעיתים עם מבצעים חשאיים. טרבור היליגוס, חוקר לשעבר בצבא האמריקאי שעבד עם ה־FBI וכיום משמש בכיר בחברת הסייבר SpyCloud, אמר לרויטרס כי קישור בין שמות אמיתיים של עובדים לבין עבודת מודיעין אנושי הוא עניין מדאיג במיוחד.
גם פרטי הקשר של בני המשפחה מעוררים דאגה. בקובץ מופיעים במקרים מסוימים אנשי קשר לשעת חירום, לעיתים בני זוג או ילדים. מומחי אבטחה מזהירים כי אלה עלולים להיות מטרה נוחה יותר עבור גורמים עוינים, משום שבני משפחה אינם בהכרח מודעים לאותם כללי אבטחה וזהירות שעליהם מקפידים אנשי מודיעין.
אריק אוניל, לשעבר איש מודיעין נגדי ב־FBI, תיאר את המידע שנגנב לכאורה כ"אוצר זהב עבור שירות מודיעין זר". לדבריו, סין תהיה מעוניינת במיוחד לדעת מי בדיוק עובד נגדה בתוך הבולשת, וגם רוסיה ושירותי מודיעין אחרים עשויים להפיק תועלת עצומה מהמידע. הוא הוסיף כי אם שמו היה מופיע במאגר, הוא היה מודאג מאוד.
מאחורי הפריצה הנטענת עומדת ShinyHunters, אחת מקבוצות הסחיטה הדיגיטלית הידועות בעולם. הקבוצה טענה בעבר כי גנבה מיליוני רשומות מחברות גדולות, ובהן Rockstar Games, המפתחת של Grand Theft Auto, וכן ממערכות חינוך אמריקאיות. בחודש מאי פרסם ה־FBI אזהרה רשמית נגד הקבוצה והמליץ לקורבנות שלא לשלם לה.
לטענת ShinyHunters, הפריצה הנוכחית היא נקמה ישירה על אותה אזהרה. הקבוצה הודיעה כי היא נפגעה מהאופן שבו תיאר אותה ה־FBI ודרשה מהבולשת להסיר או לשנות את ההודעה שפורסמה נגדה. לפי ה־Washington Post, ההאקרים נתנו ל־FBI שבוע לעשות זאת, אך לא פירטו מה יעשו אם הבולשת תסרב.
הקבוצה טענה בתחילה כי גנבה מידע על "כמעט כל סוכני ה־FBI" ועל מועמדים שהגישו מועמדות לעבודה בבולשת. רויטרס וה־Washington Post מדגישים כי הטענה הזו עדיין לא אומתה במלואה. הבולשת עצמה לא אישרה את מספר האנשים שנפגעו ולא קבעה שהמערכות הפנימיות שלה נפרצו.
עם זאת, הדוגמה שכבר נבדקה מראה שמדובר באירוע שאי אפשר לפטור כמתיחה אינטרנטית פשוטה. רויטרס הצליחה למצוא התאמה לפרטים של מספר עובדים, ובדיקה נפרדת מצאה התאמות במידע הקשור גם לבכירים בבולשת. משמעות הדבר היא שלפחות חלק מהמאגר כנראה מבוסס על מידע אמיתי, גם אם המקור המדויק שלו עדיין אינו ידוע.
עוצמת האירוניה באירוע קשה להתעלמות. ה־FBI הוא אחד הגופים המרכזיים בארצות הברית האחראים על חקירת מתקפות סייבר, סחיטה דיגיטלית וריגול ממוחשב. רק לפני שבועות אחדים פרסם הארגון אסטרטגיית סייבר חדשה שהבטיחה להגביר את המאבק בקבוצות פשיעה ובמדינות עוינות. כעת אנשיו בודקים אם אחת מאותן קבוצות הצליחה להשתמש דווקא בפורטל הגיוס של הבולשת כדי לאסוף מידע על מי שאמורים לצוד אותה.
הנזק הפוטנציאלי עלול להימשך שנים. בכירת FBI לשעבר, סינתיה קייזר, הזכירה כי מידע שנגנב בפריצה קודמת לפני כעשור עדיין משמש לעיתים להטרדה ולאיומים נגד סוכנים. לדבריה, ברגע שמידע כזה יוצא משליטת הארגון, הוא אינו נעלם.
וזו אולי הבעיה המרכזית שעומדת כעת בפני הבולשת: גם אם תצליח לסגור את הפרצה בתוך שעות, להחזיר את פורטל הגיוס לפעילות ולברר כיצד חדרו ההאקרים למערכת, אי אפשר "להחזיר" מספר Social Security שכבר נגנב, כתובת בית שכבר הועתקה או שם של עובד שכבר נקשר ליחידת מודיעין רגישה. אם יתברר כי המאגר המלא אכן גדול כפי שטוענים ההאקרים, הפריצה ל־FBI עלולה להפוך מאירוע סייבר מביך לאחד מאירועי חשיפת כוח האדם הרגישים ביותר שידעה הבולשת בשנים האחרונות.